Nieuws7 min leestijd
Chinese auto's: de veiligheidsvraag bereikt de bedrijfsvloten
Europarlementsleden, Defensie: waarom Chinese geconnecteerde auto's zorgen baren en wat u in uw bedrijfsvloot moet controleren.
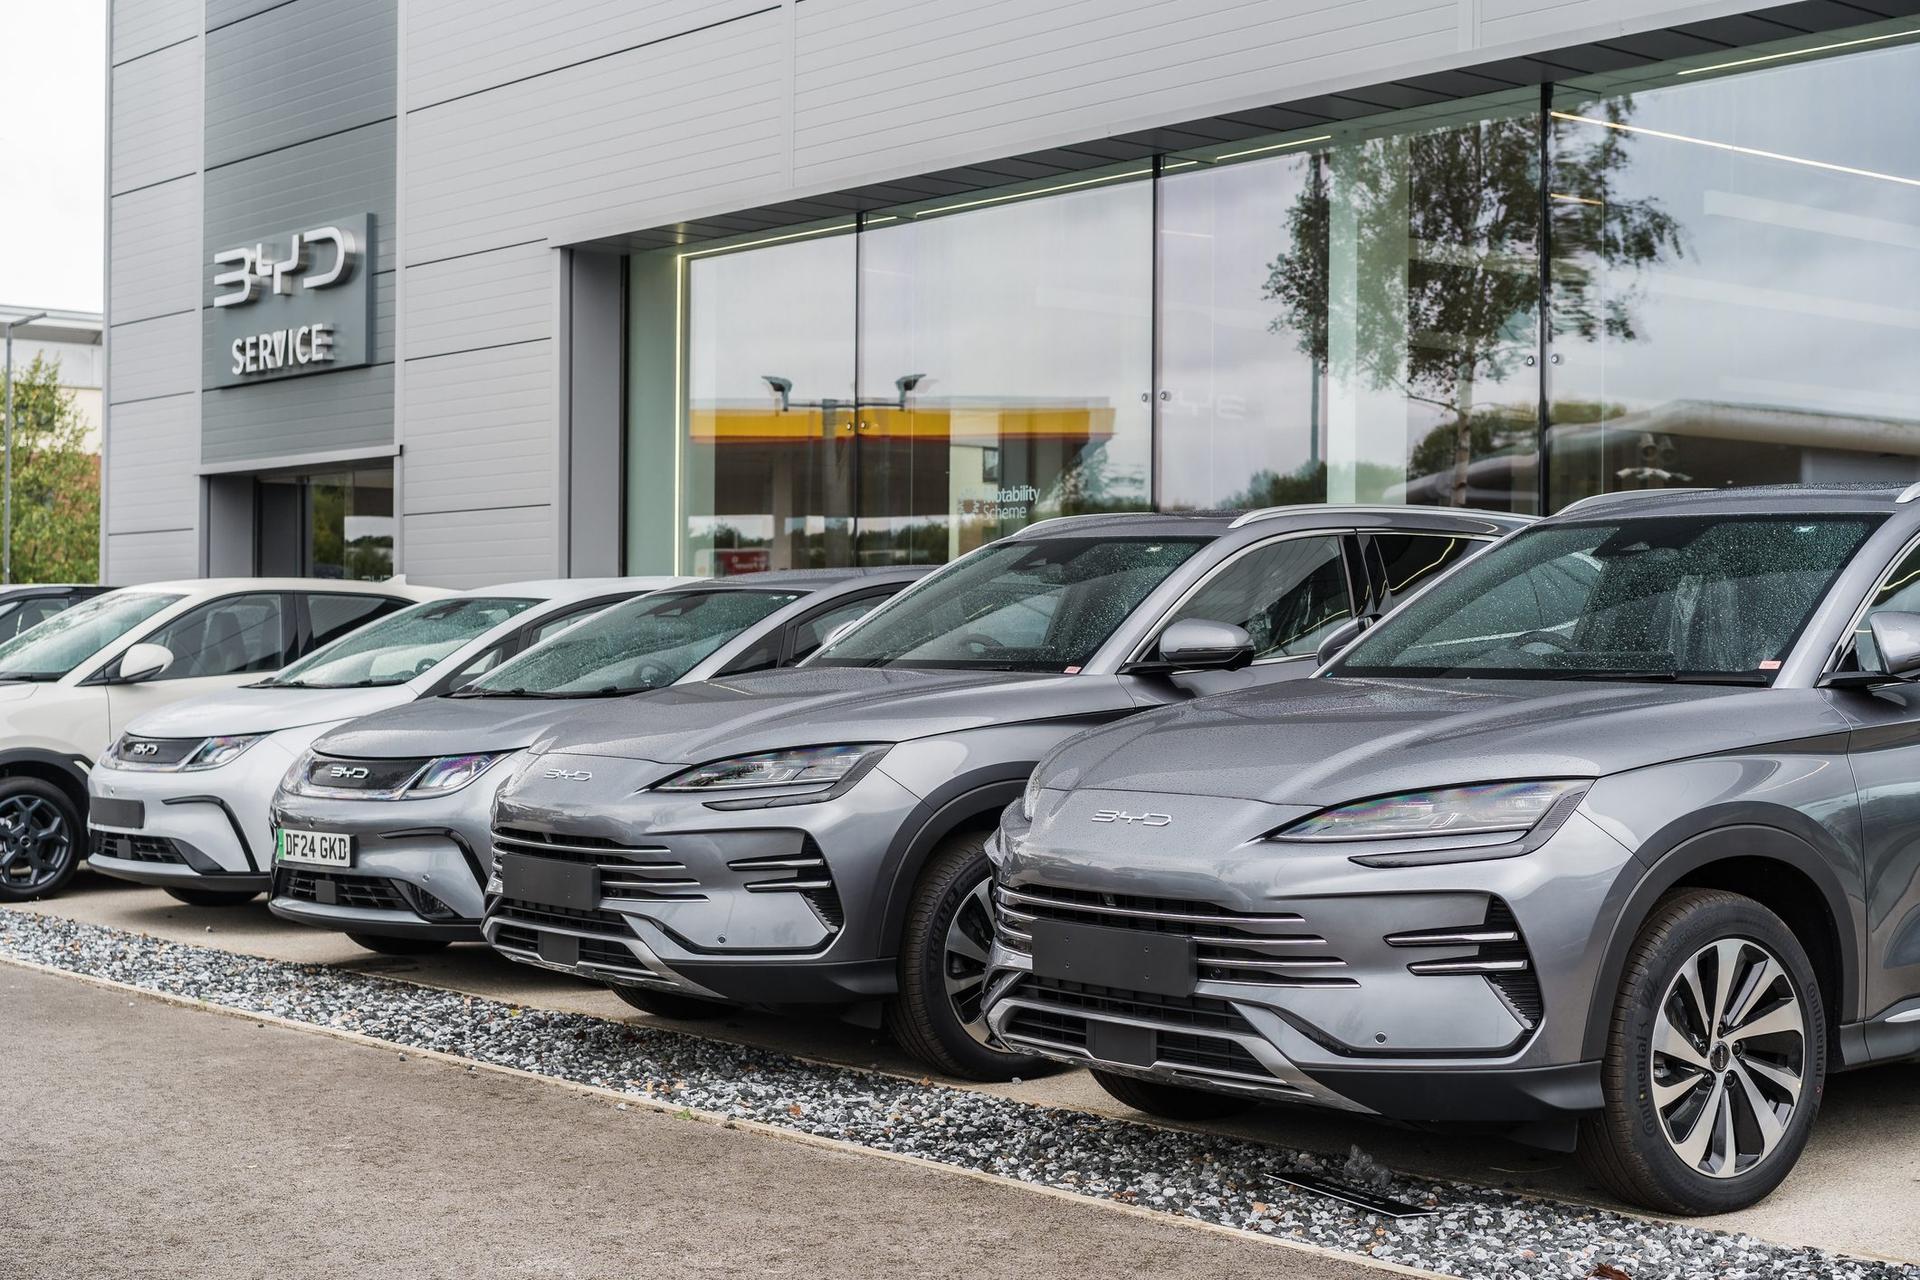
Op 4 november vroegen veertien Europarlementsleden de Europese Commissie om ENISA het risico van de geconnecteerde auto's van BYD te laten beoordelen. Defensie koopt van haar kant geen in China gebouwde DS 9's meer voor haar opperofficieren. Voor een bedrijf blijft de vraag wat een geconnecteerde auto over zijn activiteiten registreert en wie daar toegang toe heeft.
Wat vragen de Europarlementsleden?
Volgens Reuters hebben veertien leden van het Europees Parlement op 4 november schriftelijke vragen ingediend bij de Commissie. Het initiatief gaat uit van de Franse socialist François Kalfon (S&D). De parlementsleden vragen of de Commissie van plan is ENISA, het Agentschap van de Europese Unie voor cyberbeveiliging, in te schakelen om BYD te beoordelen, en of de autobouwer in de toekomstige herziene Cybersecurity Act als leverancier met een hoog risico kan worden aangemerkt.
Ze wijzen op de 360°-camera's, de gps, de microfoons, de radars en de mobiele verbinding van de voertuigen, en baseren zich op de Chinese wet op de nationale inlichtingen van 2017, die Chinese organisaties verplicht samen te werken met de inlichtingendiensten van de staat.
BYD antwoordde aan Reuters dat geen enkel gegeven dat verwerkt of opgeslagen wordt, in de cloud of in het voertuig, vanuit China op afstand kan worden ingezien, en dat BYD Europe die gegevens niet doorgeeft aan entiteiten van de groep of aan derden in China. Op 13 november had de Commissie nog niet geantwoord. Zoals het Journal de l'Automobile opmerkt, bewijst de Chinese wet op zich niet dat een autobouwer gegevens doorstuurt.
Wat de legers doen
In Noorwegen hebben Chinese huurauto's die van 14 tot 18 september tijdens een oefening van de Nationale Garde werden gebruikt, volgens de lokale pers de verplaatsingen van de soldaten, hun bestemmingen en de codes die aan de poorten van beveiligde sites werden ingevoerd, geregistreerd. Eind 2025 ontdekte de vervoersmaatschappij van Oslo, Ruter, bij het testen van een elektrische bus van Yutong dat de fabrikant via het mobiele netwerk toegang op afstand had, in theorie voldoende om het voertuig stil te leggen. Ze stelde daarentegen niet vast dat de camera's beelden verstuurden.
Polen laat in China gebouwde voertuigen enkel nog toe op zijn beschermde militaire sites als bepaalde functies zijn uitgeschakeld, en verbiedt er een diensttelefoon aan te koppelen. Het Verenigd Koninkrijk en Israël hebben de toegang tot hun defensieterreinen beperkt. Eind oktober sloot het Amerikaanse leger de luchtmachtbasis Kadena in Japan af voor BYD-voertuigen, omdat het het risico onaanvaardbaar en onmogelijk te beperken achtte. In Zuid-Korea registreerde de marine dit jaar minstens 565 binnenkomsten van niet-geregistreerde Chinese voertuigen in haar installaties, en het ministerie van Defensie wil geconnecteerde auto's tegen het einde van het jaar beperken op zijn gevoelige sites.
De beslissing van Defensie
Sinds september koopt Defensie geen DS 9 meer voor haar opperofficieren. De sedan draagt een Frans merk van de Stellantis-groep, maar wordt uitsluitend in China gebouwd. Er wordt een nieuwe overheidsopdracht voorbereid, waarin de veiligheidsrisico's veel zwaarder zullen doorwegen.
Luitenant-generaal Frédéric Goetynck bevestigde de beslissing aan VTM Nieuws. Volgens hem blijft de DS 9 technisch betrouwbaar, maar is de dreigingsevaluatie veranderd sinds de huidige vloot werd besteld. De Algemene Dienst Inlichting en Veiligheid (ADIV) heeft een deel van de voertuigen onderzocht en interne richtlijnen uitgevaardigd. Er is geen bewijs van spionage openbaar gemaakt en de beslissing is een voorzorgsmaatregel.
De generaal erkent ook dat een moderne auto zonder één Chinees onderdeel waarschijnlijk niet bestaat. Het leger kijkt dus minder naar waar de auto gebouwd wordt dan naar wie de gegevens, de software en de toegang op afstand controleert.
Waarom dit ook bedrijven aanbelangt
Chinese merken waren in het derde kwartaal van 2026 goed voor 12,7 % van de verkoop van nieuwe auto's in Europa, vóór de Japanse merken (11,9 %), volgens het onderzoeksbureau Dataforce. Vijf jaar geleden hadden ze amper 1 % van de markt in handen.
In België komen deze auto's vooral binnen via de vloten. De bedrijfswagen draagt de elektrificatie: 89 % van de verkoop van elektrische auto's in 2025 betrof bedrijfswagens, volgens EV Belgium. En de Chinese merken doen hun intrede in de leasingcatalogi, zoals het aanbod BYD Lease dat met Ayvens in België en Luxemburg werd gelanceerd.
Een bedrijfswagen registreert de ritten van zijn bestuurder, en dus de sites, klanten en partners die hij bezoekt. Gekoppeld aan de zakelijke telefoon synchroniseert hij vaak de contacten, berichten en agenda. Hij heeft ook camera's aan boord, soms microfoons en een simkaart, en de fabrikant werkt hem op afstand bij. Voor een bedrijfsleider of een verantwoordelijke van een gevoelige site hebben die gegevens een reële waarde.
Alle geconnecteerde auto's zijn betrokken
Alle geconnecteerde auto's verzamelen deze gegevens, ongeacht hun herkomst. Sinds juli 2024 moet elke nieuwe auto die in de Unie wordt ingeschreven, afkomstig zijn van een fabrikant waarvan het cyberbeveiligingsbeheersysteem gecertificeerd is volgens VN-reglement R155. Dat reglement beschermt tegen het hacken van het voertuig, maar zegt niets over de jurisdictie waaraan de fabrikant onderworpen is, noch over wie toegang heeft tot de gegevens.
In februari waarschuwden de Europese Commissie en de NIS-samenwerkingsgroep dat geconnecteerde voertuigen nieuwe cyberbeveiligingsrisico's met zich meebrengen, en Brussel spoort de lidstaten aan hun afhankelijkheid van leveranciers met een hoog risico te verminderen.
De vragen die u een autobouwer moet stellen, zijn dezelfde als voor elke IT-leverancier: wie is de eigenaar en aan welke jurisdictie is hij onderworpen, waar gaan de gegevens naartoe, welke onafhankelijke evaluaties kan hij voorleggen, wie voert de updates door en hoe worden de gegevens aan het einde van het contract gewist?
De vragen die u aan uw fleetmanager en uw CISO moet stellen
- Welke voertuigen rijden onze gevoelige sites binnen, zowel die van de vloot als die van bezoekers en onderaannemers, en waar parkeren ze?
- Koppelen onze bedrijfsleiders hun zakelijke telefoon aan het multimediasysteem van hun auto, en wat wordt er gesynchroniseerd: contacten, berichten, agenda?
- Is de leasingcatalogus herzien met een veiligheidscriterium: waar worden de gegevens gehost, welke toegang op afstand behoudt de fabrikant en aan welke jurisdictie is hij onderworpen?
- Kunnen voor de meest blootgestelde functies de geolocatie, de camera's en de microfoons worden uitgeschakeld?
- Wat gebeurt er met de gegevens die in de auto zijn opgeslagen wanneer die aan het einde van de leasing wordt ingeleverd?
Veelgestelde vragen
Zijn Chinese auto's verboden in Europa?
Nee. De maatregelen van verschillende legers gaan over de toegang tot gevoelige sites, niet over de verkoop van de voertuigen. Op 13 november had de Europese Commissie de Europarlementsleden nog niet geantwoord.
Stuurt BYD gegevens door naar China?
BYD verklaart dat geen enkel gegeven van zijn voertuigen vanuit China op afstand toegankelijk is, en er is geen openbaar bewijs van het tegendeel geleverd. De bezorgdheid komt voort uit de Chinese wet van 2017, die bedrijven verplicht samen te werken met de inlichtingendiensten.
Gaat het risico alleen over Chinese merken?
Nee. Alle geconnecteerde auto's verzamelen locatiegegevens, telefoongegevens en soms beelden. De vraag is wie die gegevens en de toegang op afstand controleert, ongeacht het merk.
Wat moet een Belgisch bedrijf controleren?
De voertuigen die zijn gevoelige sites binnenrijden, de koppeling van zakelijke telefoons aan de multimediasystemen, de veiligheidscriteria van zijn leasingcatalogus en het wissen van de gegevens aan het einde van het contract.
Bronnen
- MotorsActu, 13 november 2026, op basis van Reuters (vragen van de Europarlementsleden, antwoord van BYD, Noorwegen, Polen): https://motorsactu.com/voitures-chinoises-byd-espionnage-sites-militaires-enisa/
- Journal de l'Automobile, 3 november 2026 (initiatief van François Kalfon, Kadena, Chinese wet van 2017): https://journalauto.com/industrie/francois-kalfon-depute-europeen-veut-interdire-lacces-des-voitures-byd-aux-sites-militaires/
- Free Press Journal (IANS), 4 november 2026 (Kadena, Zuid-Korea): https://www.freepressjournal.in/tech/chinese-electric-vehicles-pose-growing-espionage-threat-to-us-military-bases-overseas-report
- Newmobility.news, 12 augustus 2026, Defensie ziet af van de DS 9 (VTM Nieuws, luitenant-generaal Goetynck, Ruter, NIS-samenwerkingsgroep): https://newmobility.news/en/2026/08/12/belgian-army-dumps-china-built-ds-9-over-spying-fears/
- La Libre (Belga), 26 oktober 2026, marktaandeel van de Chinese merken volgens Dataforce: https://www.lalibre.be/dernieres-depeches/2026/10/26/les-voitures-chinoises-desormais-plus-populaires-que-les-japonaises-en-europe-Z4RNNZWSSRHFBGYPP4RSMOBQYM/
- La Libre (Belga), 6 januari 2026, verkoop van elektrische auto's in België volgens EV Belgium: https://www.lalibre.be/dernieres-depeches/2026/01/06/les-ventes-de-voitures-electriques-progressent-mais-le-secteur-veut-lever-lincertitude-5VA7RZBCBBDNZNZ5EVVSRDTL3E/
- Ayvens, lancering van BYD Lease in België en Luxemburg: https://www.ayvens.com/nl-be/over-ayvens/blog/nieuws/ayvens-en-byd-lanceren-byd-lease/
- VN-reglement R155 over de cyberbeveiliging van voertuigen, verplicht voor alle nieuwe auto's die sinds juli 2024 in de EU worden ingeschreven
Lees ook
 Nieuws
7 min leestijd
Sextortion: meer dan 550 meldingen bij Child Focus dit jaar
Child Focus ontving in 2026 meer dan 550 meldingen van sextortion, 152 % meer dan in 2025. Hoe deze chantage werkt, wat AI verandert en wat u kunt doen.
Lees het artikel Nieuws
6 min leestijd
Storing bij Microsoft 365: meer dan 24 uur zonder e-mail, en nu?
Microsoft 365 lag van 12 tot 14 november plat in 74 landen: de oorzaak, de phishing die volgde en vijf beslissingen om te nemen vóór de volgende storing.
Lees het artikel Nieuws
7 min leestijd
Datalek bij Lynx: wat de tweede e-mail van de broker zegt
Rijksregisternummer, identiteitsbewijs, portefeuillewaarde: wat het datalek bij Lynx blootlegt, waarom dat gevoelig is en welke vragen u intern moet stellen.
Lees het artikel