Entités essentielles · NIS2
Avril 2027 :
êtes-vous prêt ?
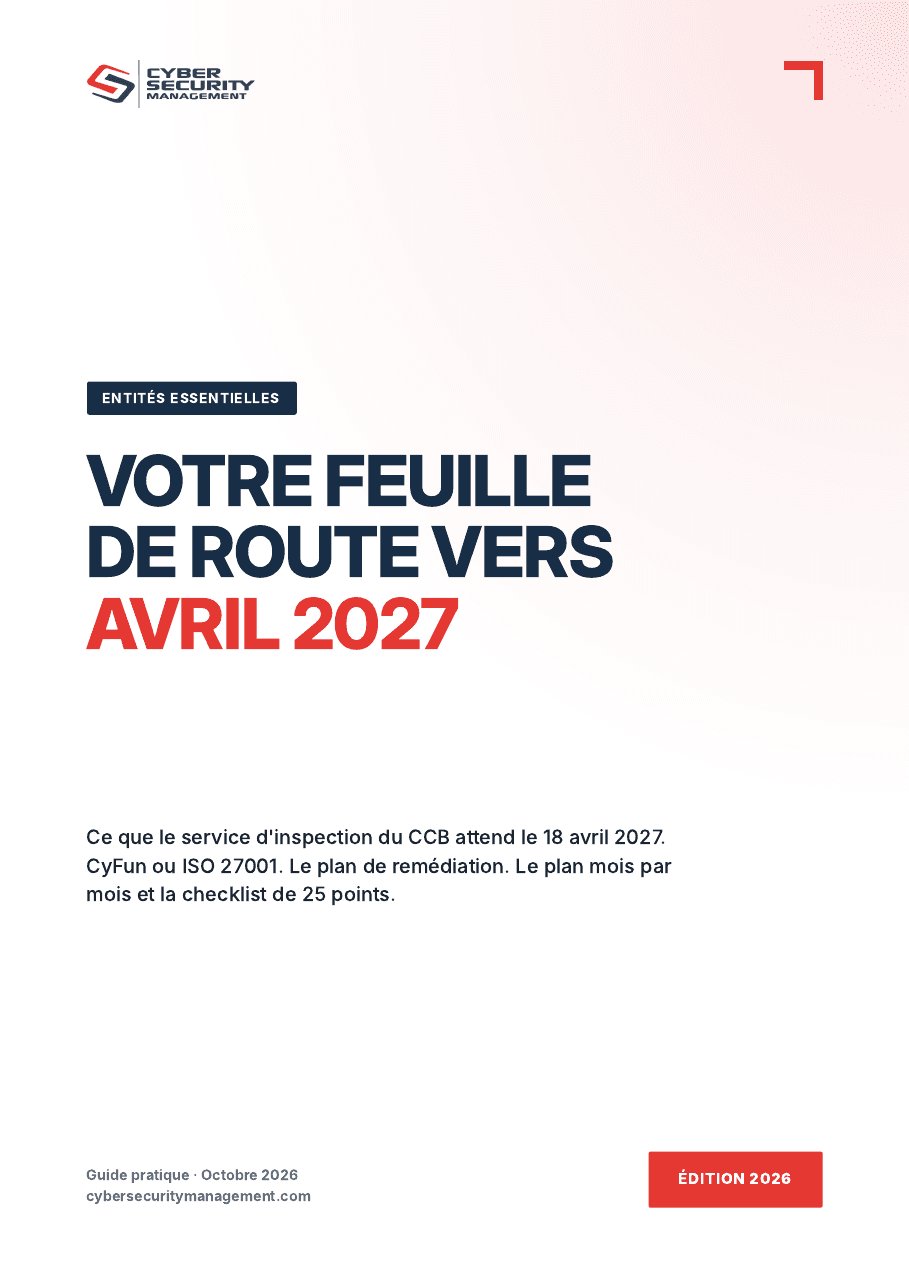
Le 18 avril 2027 les entités essentielles belges doivent prouver leur conformité NIS2 au CCB. Ce guide dit ce qu'il attend, ce qu'il acceptera et comment s'y prendre en six mois.
Recevoir le guide
Gratuit. 19 pages. Envoyé par e-mail tout de suite.
- Ce que le service d'inspection du CCB attend le jour J
- CyFun ou ISO 27001 : comment choisir selon ce que vous avez déjà
- Le plan de remédiation : quand il s'impose et ce qu'il doit contenir
- La feuille de route mois par mois et la checklist de 25 points
Dans le guide
Pas un rappel de ce qu'est NIS2. Des réponses à « que dois-je faire maintenant ».
Dix-neuf pages écrites pour les dirigeants, CISO, DSI et responsables conformité d'entités essentielles belges.
Ce que le CCB attend
Les trois preuves acceptées le 18 avril 2027 : CyFun, ISO 27001 ou inspection. Et ce que le service d'inspection regardera en premier.
Le plan de remédiation
Quand il s'impose, les deux cas qui en dispensent, ce qu'il doit contenir et les cinq éléments d'un plan qui tient.
CyFun ou ISO 27001
Comparaison critère par critère et un conseil clair pour trois situations de départ.
CyFun 2025
Ce qui change par rapport à 2023, le calendrier de transition et pourquoi partir sur 2025 dès maintenant.
La feuille de route
Six mois, six blocs. D'octobre 2026 à avril 2027, ce qu'il faut décider, budgéter, lancer et prouver.
La checklist des 25 points
Gouvernance, preuves, mesures techniques, incidents, fournisseurs. Un score et ce qu'il veut dire.
Pour qui
Vous êtes concerné si…
- Votre organisation est enregistrée comme entité essentielle sur Safeonweb@Work
- Vous opérez dans l'énergie, la santé, le transport, les infrastructures numériques, la finance, l'eau ou le secteur public
- Vous avez reçu la communication du service d'inspection du CCB en août 2026
- Vous préparez le budget 2027 et vous devez dire à la direction si vous serez prêt
6mois
C'est ce qui reste avant le 18 avril 2027. Assez pour une vérification CyFun ou un plan de remédiation solide. Plus assez pour une certification ISO 27001 en partant de zéro.
Qui écrit
Cyber Security Management
Depuis 2015 nous accompagnons des entités essentielles dans l'énergie, la santé, les infrastructures critiques, la finance et le secteur public. Nous sommes certifiés ISO/IEC 27001 et membres d'HEXATRUST. Nous savons ce qu'un audit regarde parce que nous le vivons.
- NIS2
- CyFun
- ISO 27001
- CISO as a Service
- Incident Response
- Solutions souveraines
 Certifié ISO / IEC 27001-2022
 Membre HEXATRUST
Après lecture
Si vous voulez un regard extérieur sur votre situation, nous commençons toujours par un état des lieux de trois à quatre semaines. Il dit ce qui est atteignable pour avril 2027 et ce que ça coûte.
Avril 2027 : êtes-vous prêt ?
Le guide est gratuit. Il arrive dans votre boîte mail tout de suite.